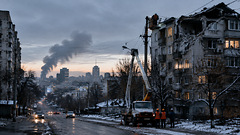
Специалисты МЧС начали устранять уязвимость приложения после кибератаки
Мобильное приложение МЧС России подверглось масштабной кибератаке. Злоумышленники использовали его для массовой рассылки ложных сообщений об угрозе населению, сообщили в пресс-службе ведомства.
В МЧС заявили, что после взлома атакующие получили возможность отправлять пользователям недостоверные сведения. Специалисты приступили к устранению выявленной уязвимости и восстановлению штатной работы сервиса.
Инцидент не повлиял на государственную систему оповещения населения. Для информирования граждан используют региональные и муниципальные системы, в том числе сирены и громкоговорители, SMS-рассылки, телевидение и радио. Приложение выполняет вспомогательную функцию. Министерство призвало сохранять спокойствие и ориентироваться на сайт ведомства и его подтверждённые аккаунты в социальных сетях.